

대표 활용 시나리오
비밀번호나 인증코드 없이 셀피 한 번으로 신원을 재확인하므로, 보안을 강화하면서도 사용자 마찰을 낮출 수 있습니다.단말기 변경
금융기관에서 기기 변경·번호 변경 시 계정 도용 위험을 낮추기 위한 재인증 수단으로 사용합니다.
이상징후 감지 시 재인증
ATO 방지 - 고위험 로그인, 해외 접속, 대량 시도 탐지 시 추가 얼굴 인증으로 접근 차단/해제 정책을 적용합니다.
정기 본인 재확인
주기적 KYC Refresh - 고가치 서비스·규제 산업에서 주기적 동일인 확인 절차로 활용합니다.
비밀번호 분실/정보 변경
비밀번호 재설정, 결제수단·연락처 변경 등 중요 계정 변경 전 본인 확인 단계로 삽입합니다.
동작 방식 (3-Step)
1
전제조건
eKYC의 승인된 Submission이 존재해야 합니다. (Reference)
2
진행
Add-On URL 호출 (pid + Submission ID 포함) → 셀피 촬영
데스크톱 진입 시 QR 표시 → 모바일로 이어받아 촬영합니다.
3
판정/저장
등록본 vs 검증본 자동 비교 → 결과는 Auth ID(제출건)로 대시보드에 저장됩니다.
FaceAuth의 장점
프로젝트 생성 및 설정
FaceAuth를 사용하려면 먼저 대시보드에서 Add-On 프로젝트를 만들고 정책(임계값·라이브니스·가림)을 설정합니다.Step 1: Add-On 프로젝트 만들기
대시보드의 **애드온 메뉴 → ‘프로젝트 생성하기’**를 선택해 새 FaceAuth 프로젝트를 만듭니다. 생성 즉시 eKYC 프로젝트와 종속 연결이 형성되며, Add-On URL과 API 키가 자동 매핑됩니다. Add-On 프로젝트는 연결된 eKYC 프로젝트와 같은 리전에 생성됩니다. 자세한 내용은 리전 안내를 참고하세요.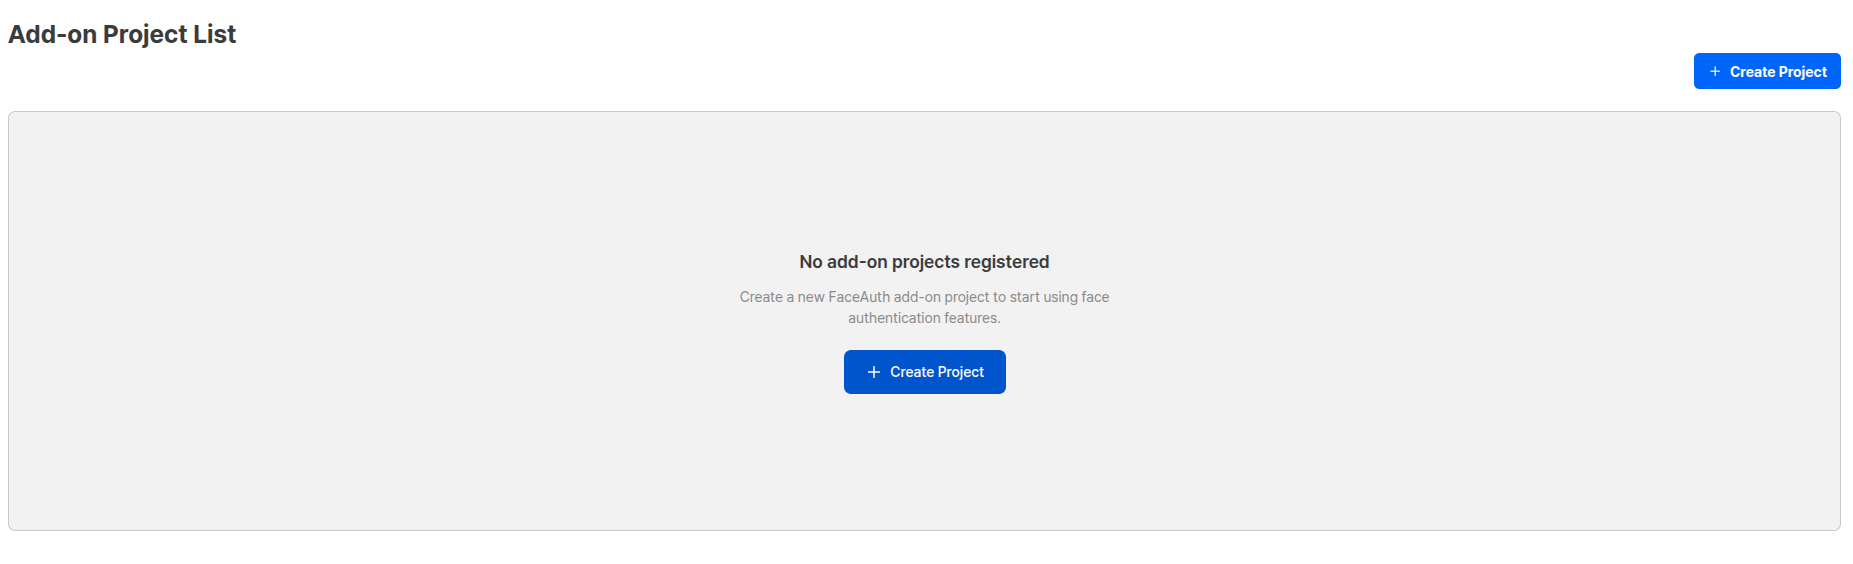
프로젝트 생성 전 화면
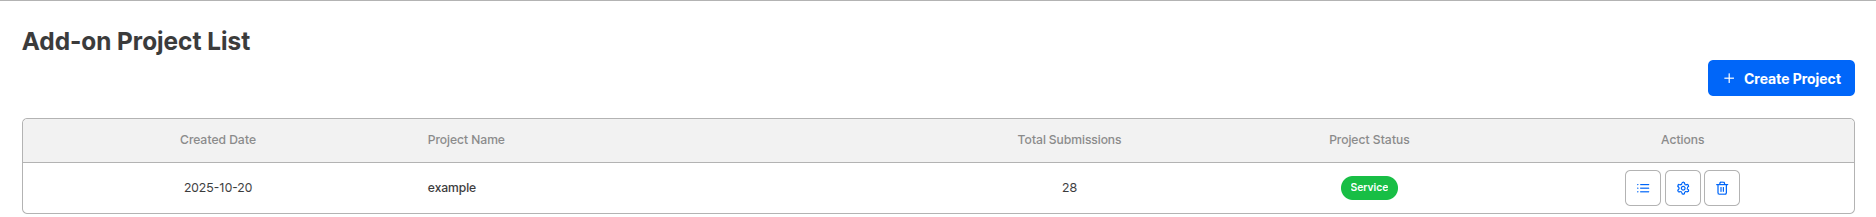
프로젝트 생성 이후 화면
Step 2: 프로젝트 정보 설정
설정 화면에서 프로젝트명·로고를 지정하고, 인증 제출 완료 후 이동할 버튼/URL을 설정합니다.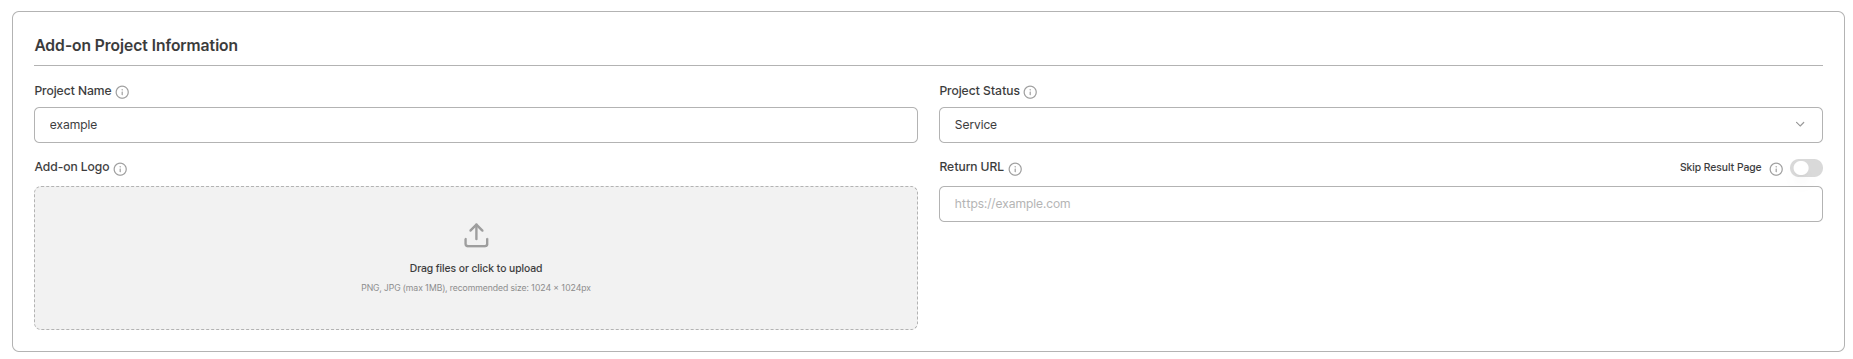
프로젝트 정보 설정 화면
Step 3: 정책 (임계값) 설정
임계값은 낮을수록 완화, 높을수록 엄격합니다. 서비스 리스크·UX 목표에 맞춰 단계적으로 조정하세요.
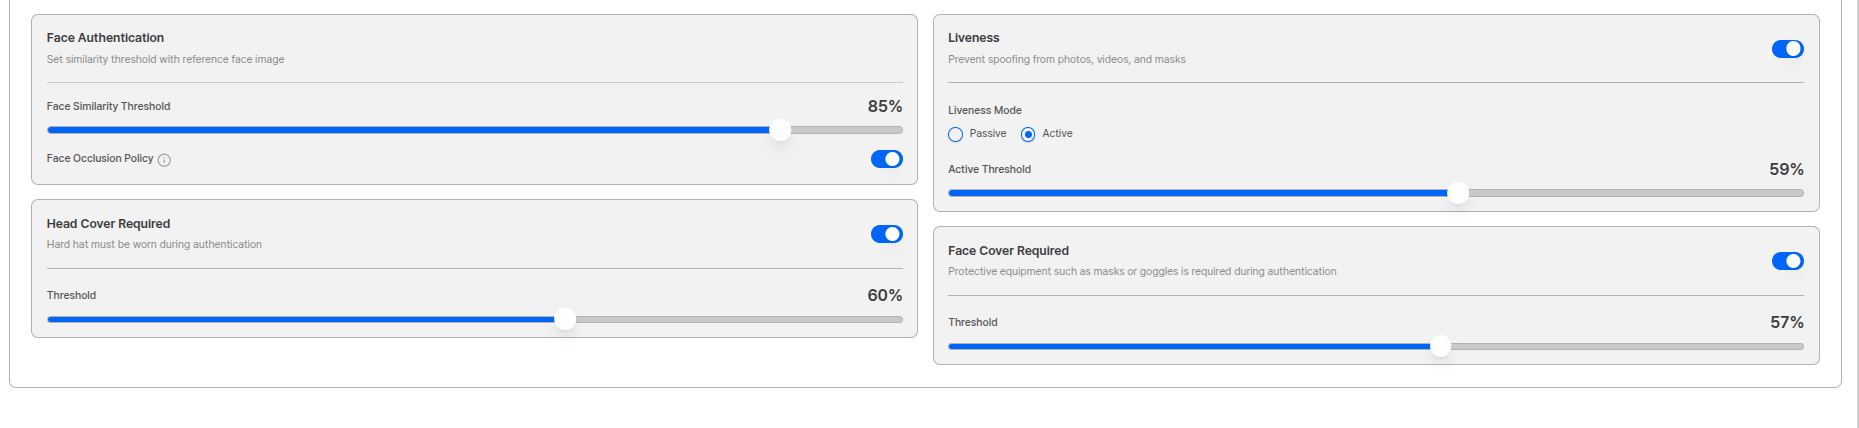
프로젝트 정책 설정 화면
얼굴 가려짐과 얼굴 가림 임계점은 동시에 사용할 수 없습니다.
- 머리 가림 임계점: 안전모 착용이 필요한 환경 (바이크, 건설 현장 등)
- 얼굴 가림 임계점: 마스크 착용이 필요한 환경 (병원, 건설 현장 등)
Step 4: Add-On URL 파라미터 및 암호화 설정
FaceAuth URL을 사용하기 위해서는 필수 파라미터를 등록해야 합니다. 필수 파라미터:
선택 파라미터:
선택 파라미터도 모두
encrypted 내부에 포함해서 전달합니다. 각 파라미터의 상세 정의는 FaceAuth 시작하기 — 요청 파라미터들에 대한 정의를 참고하세요.토큰 만료 조건 설정
Token ID를 통하여 제한된 접근 제어를 구성할 수 있습니다.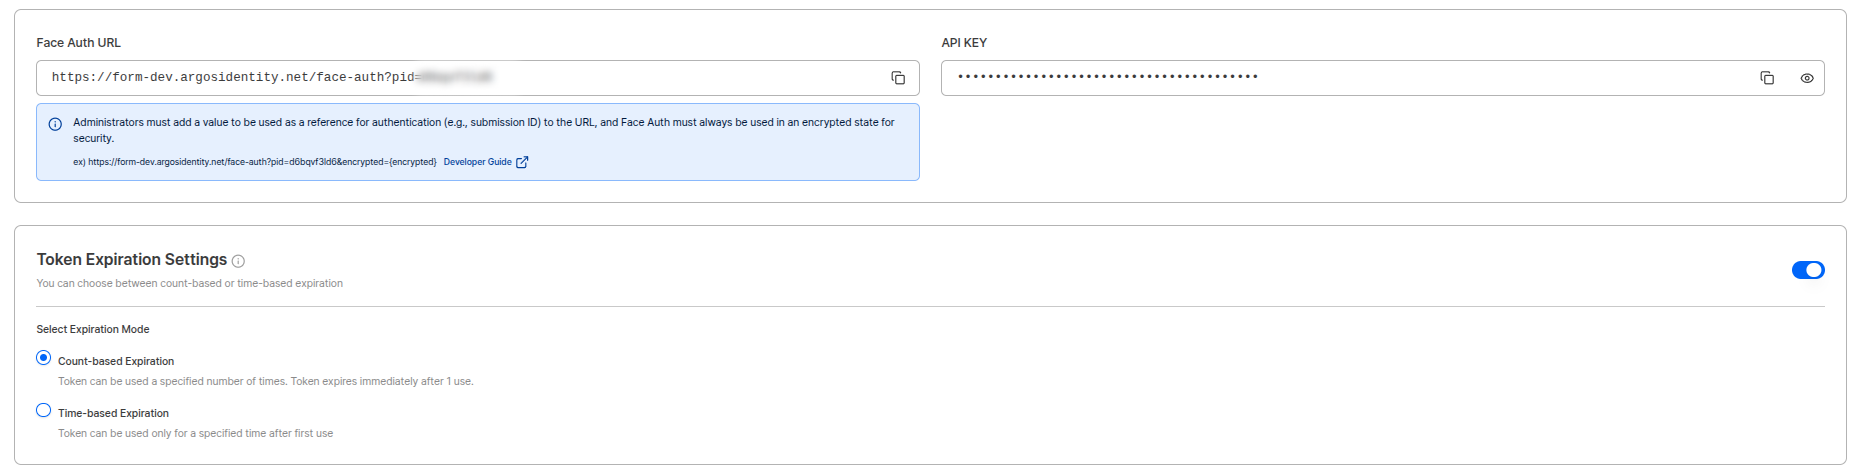
프로젝트 토큰 설정 화면
만료 트리거링 조건은 FaceAuth 첫 화면에서 “시작하기” 버튼이 클릭되었을 때입니다.
리턴 URL 설정
AddOn Return URL 카드에서 인증 종료 후 사용자가 돌아갈 URL과 함께 전달할 필드를 지정합니다. 선택한 필드는 아래 순서대로 리턴 URL 쿼리에 붙습니다.최종 리턴 URL 예시
ID check(Liveform)의 리턴 URL은 본 프로젝트의
연동 정보 > 리턴 URL에서 별도로 관리되며 전달 파라미터도 다릅니다. 두 설정은 서로 독립적입니다. → 리턴 URL 가이드사용자에게 제공하기
FaceAuth는 두 가지 방식으로 제공할 수 있습니다.- A. Add-On URL (권장)
- B. API 기반 연동
사용자에게 Add-On URL을 열도록 안내하면 웹 화면에서 셀피 촬영으로 재인증을 진행합니다.필수 파라미터:데스크톱 → 모바일 전환:
PC에서 열면 QR 코드가 표시되어 사용자가 휴대폰으로 스캔 후 촬영을 이어갑니다.
pid={AddOn Project ID}— URL 쿼리 스트링에 평문으로 포함encrypted={...}—{"sid": "{승인된 eKYC Submission ID}"}JSON을 AES-256으로 암호화한 값, URL 인코딩 필수 (Step 4 참고)
이 페이지의 Liveform URL은 US 리전 프로젝트 기준입니다. KR 리전 프로젝트는 호스트가
form-kr.argosidentity.com입니다. 자세한 내용은 리전 안내를 참고하세요.URL 패턴
체크리스트
- ✅ 링크/버튼에 Add-On URL 연결
- ✅
sid가 누락/미승인이 아닌지 확인 (eKYC가approved상태여야 함) - ✅
sid등 보안 파라미터는 반드시encrypted내부에 포함되어야 함 (평문 노출 금지) - ✅ 데스크톱 유입이 많다면 QR 전환 안내 문구를 상단 고정 배치
동작 확인 (스모크 테스트)
- 승인된 submissionId로 Add-On URL 호출 시 인증 화면이 나타나는지
- PC 진입 시 QR 노출 및 모바일 전환이 자연스러운지
- 촬영 후 결과가 Add-On 제출건(Auth ID)으로 저장·조회되는지
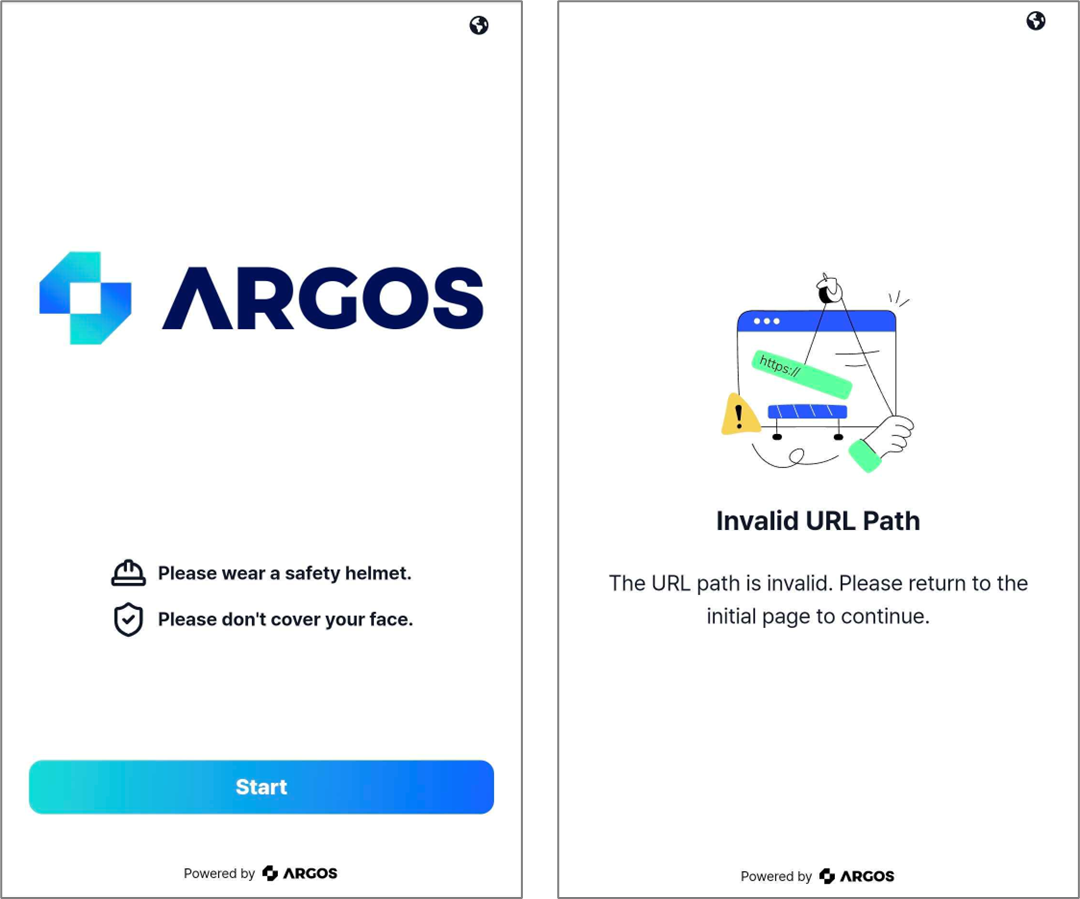
정상 인증 화면 및 sid를 잘못 사용한 경우 나타나는 오류 화면
AUTH ID - 인증 결과 확인
Auth ID는 FaceAuth(애드온) 한 건의 결과(제출건)를 지칭합니다. 등록본(이전에 eKYC로 승인된 얼굴)과 이번 셀피(검증본)를 비교한 동일인 판정, 적용된 정책 스냅샷, 처리 타임라인이 함께 기록됩니다.대시보드에서 결과 확인
- 시간
- AUTH ID (TARGET)
- Submission ID (Reference)
- Status
- 정책 스냅샷
- 점수/임계값
- 라이브니스·가림 결과
- 비교 이미지
- 로그
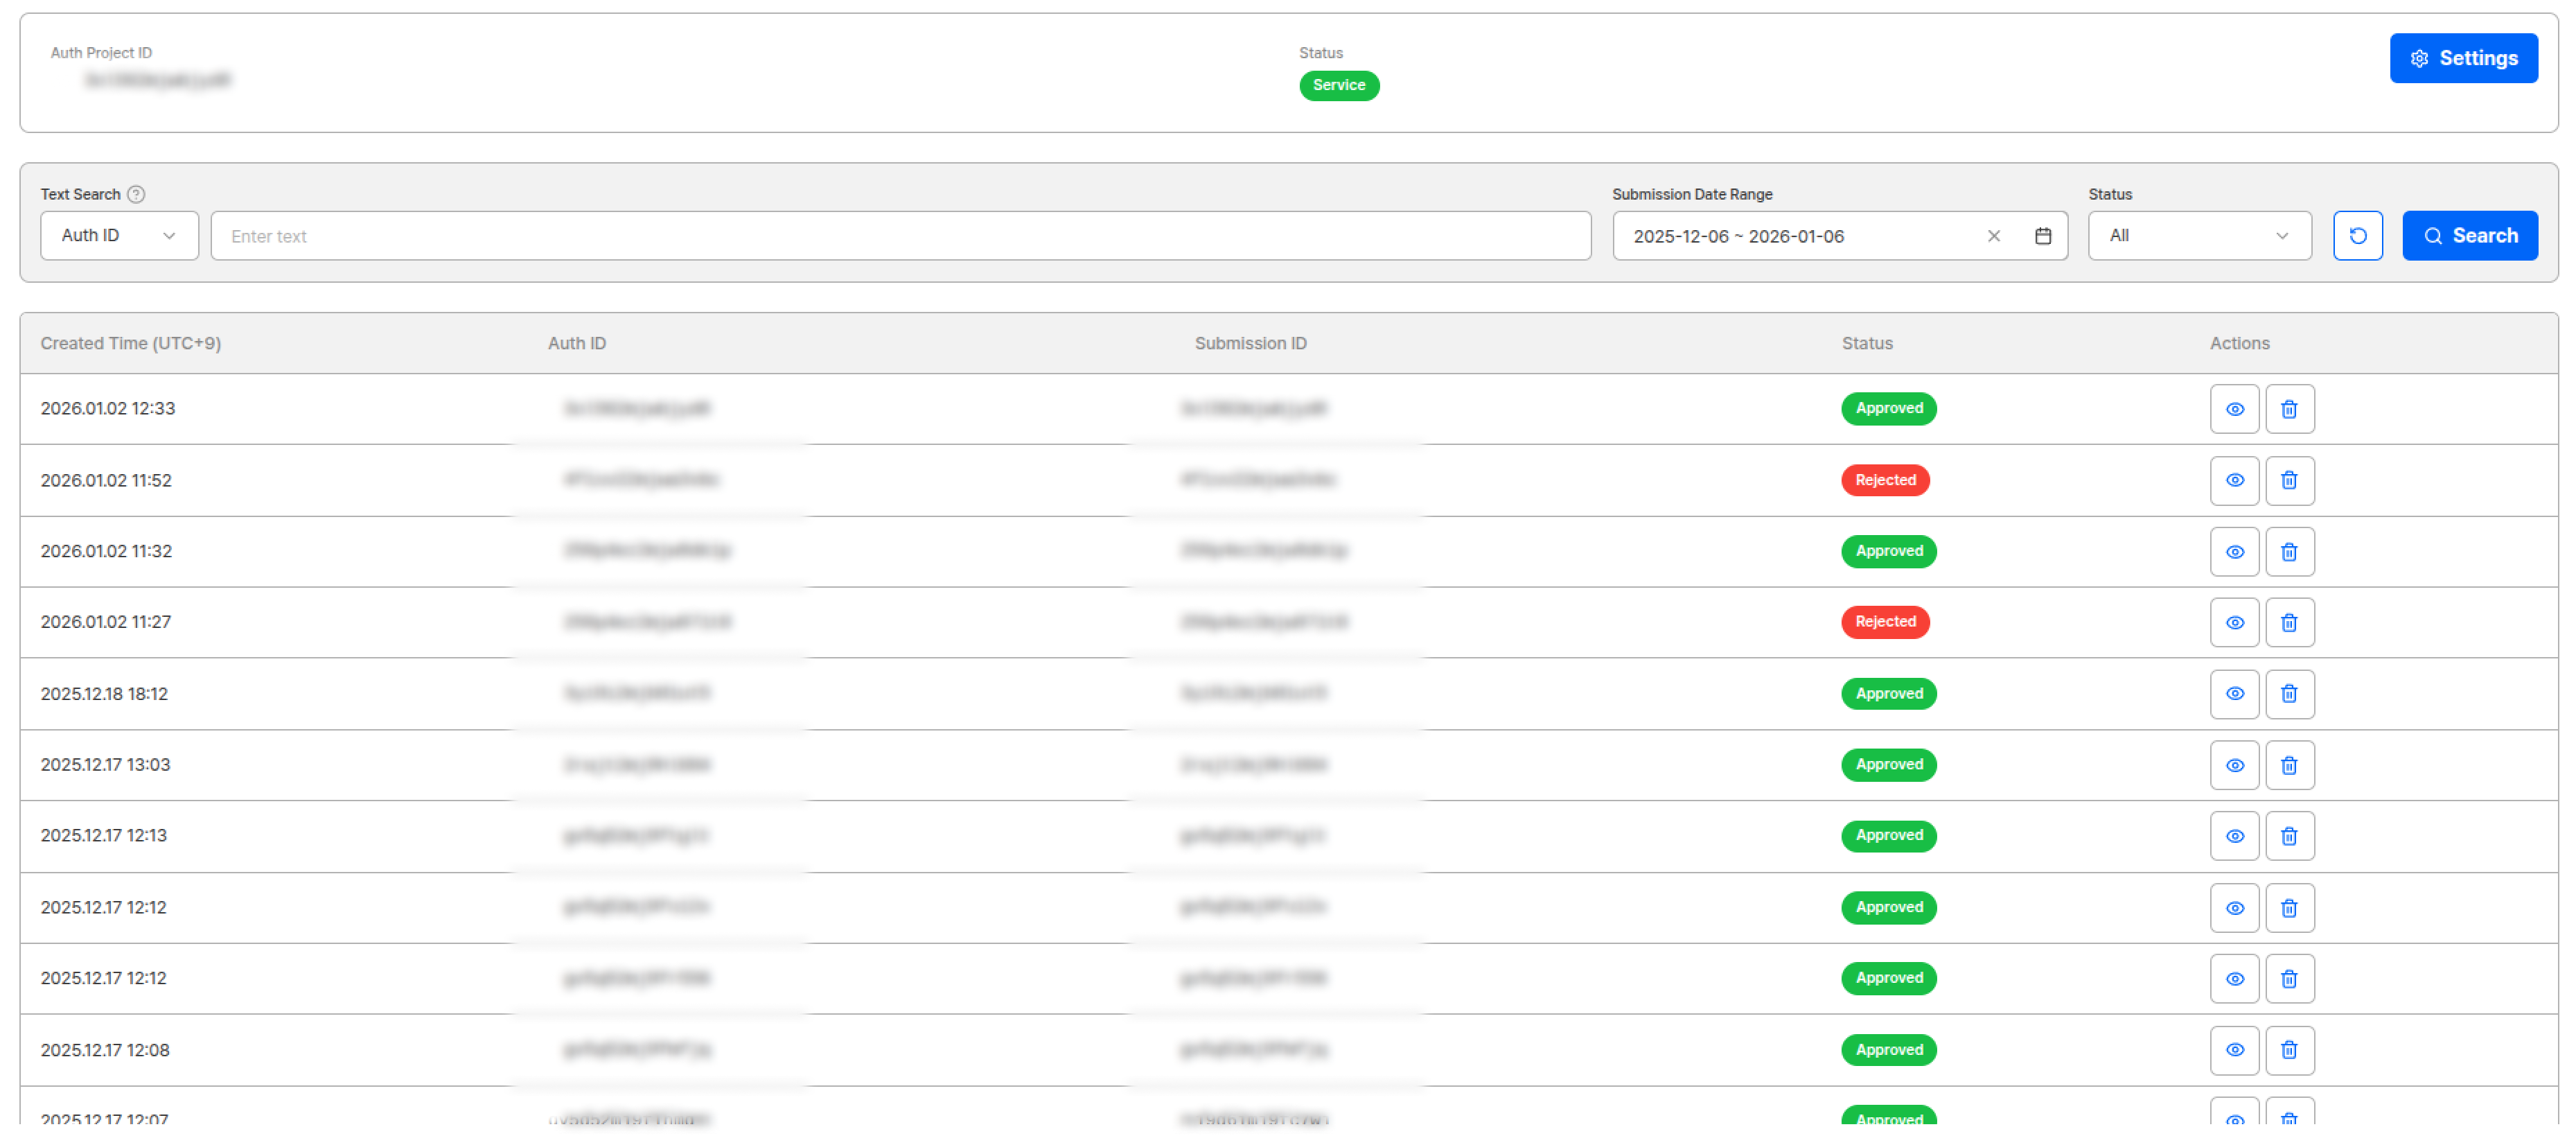
Add-On 프로젝트의 Auth ID 대시보드
Auth ID 상세 정보
Reference 정보에서 Selfie를 우선적으로 비교하며, Selfie가 없는 경우 신분증 이미지 전체를 얼굴 영역만 잘라내지 않고 그대로 비교합니다.
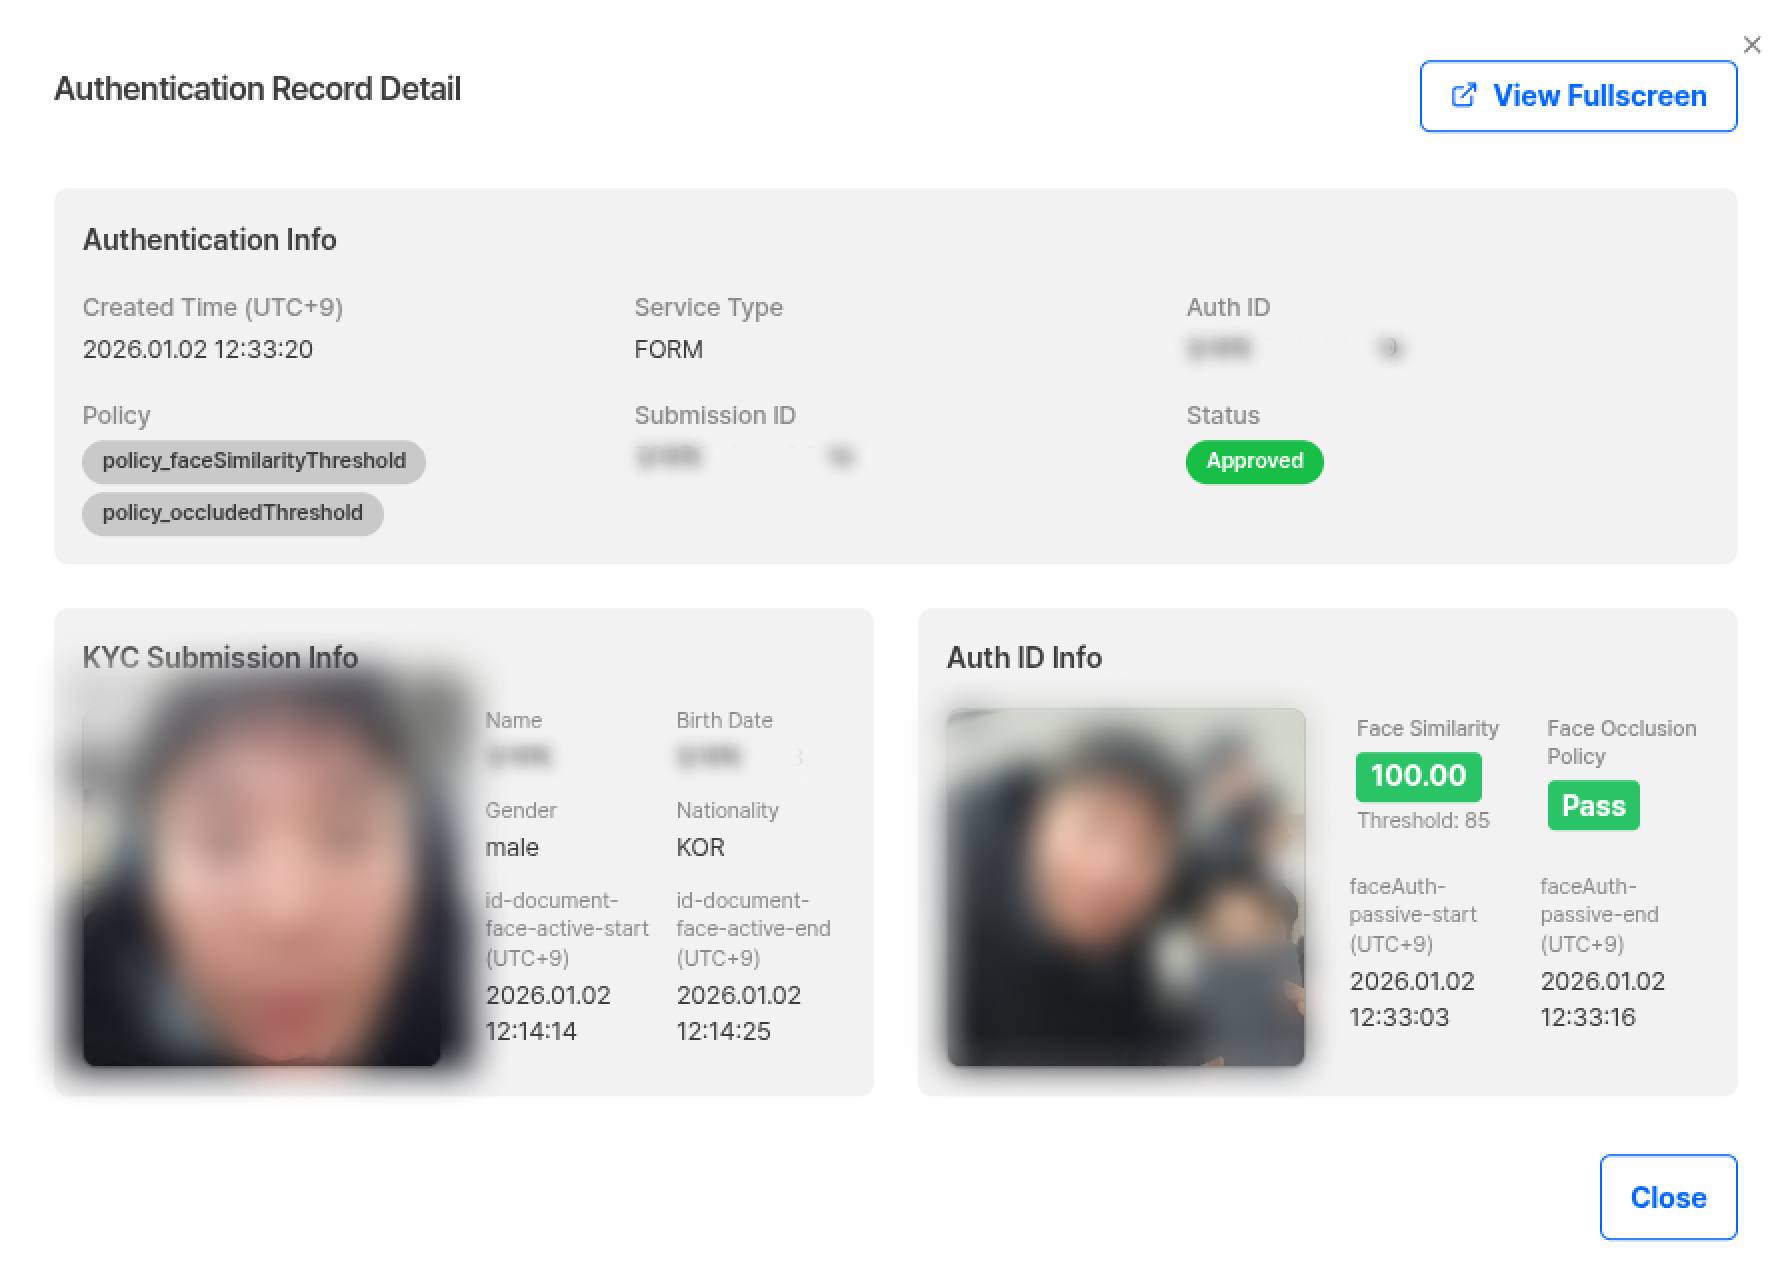
Add-On 프로젝트의 Auth ID 상세 화면
웹훅으로 실시간 연동
FaceAuth가 완료되어 최종 결과가 나오면, 기존 ID check 프로젝트에 등록된 Webhook URL로 결과가 자동 전송됩니다. 트리거 타입:"faceAuth"
구현 체크리스트
- ✅ Webhook URL 등록(프로젝트 단위) 및 2xx 응답으로 수신 확인
- ✅ 중복 수신 방지 처리: Authentication_id 기준 중복 확인
- ✅ 타임존 처리: Create_Time(UTC+0) → 필요 시 내부 표준 시각 변환
- ✅ 키 매핑: Submission_id, Auth_User_id(FaceAuth URL의
authUserId), Auth_cf1~3 또는 reference.userid로 내부 사용자/요청과 매핑 - ✅ 감사 로깅: 원본 페이로드와 라우팅 결과를 함께 저장
빠른 도입을 위한 체크리스트
1
프로젝트 생성
대시보드 → 애드온에서 FaceAuth 프로젝트를 생성합니다.
2
정책값 설정
얼굴 일치 임계값 / 라이브니스 / 가림 차단(ON/OFF)을 설정합니다.
3
eKYC 승인 Submission 확보
Reference로 사용할 승인된 eKYC Submission이 필요합니다.
4
호출 설계
Add-On URL에 pid + Submission ID 포함 (데스크톱→QR→모바일 흐름 고려)
5
결과 확인 루틴
대시보드에서 Auth ID(제출건) 상태·정책·비교 결과를 모니터링합니다.
운영 팁
관련 문서
FaceAuth 시작하기
Add-On 서비스의 전체 개요를 확인합니다.
POST/FaceAuth API
API를 통한 FaceAuth 연동 방법을 확인합니다.
FaceAuth 웹훅
FaceAuth 결과를 웹훅으로 수신하는 방법을 확인합니다.
암호화 가이드
URL 암호화 방법을 확인합니다.
FaceAuth URL 검증 및 에러 처리
에러 코드와 사용자에게 노출되는 문구를 확인합니다.