

Liveform 암호화 설정과 보안 전송 설정을 통해 안전한 데이터 전송과 보관을 지원합니다.
Liveform 암호화 설정
Liveform의 암호화 설정을 통해 보다 높은 수준의 사용자 제출에 대한 보안 상태를 유지할 수 있습니다.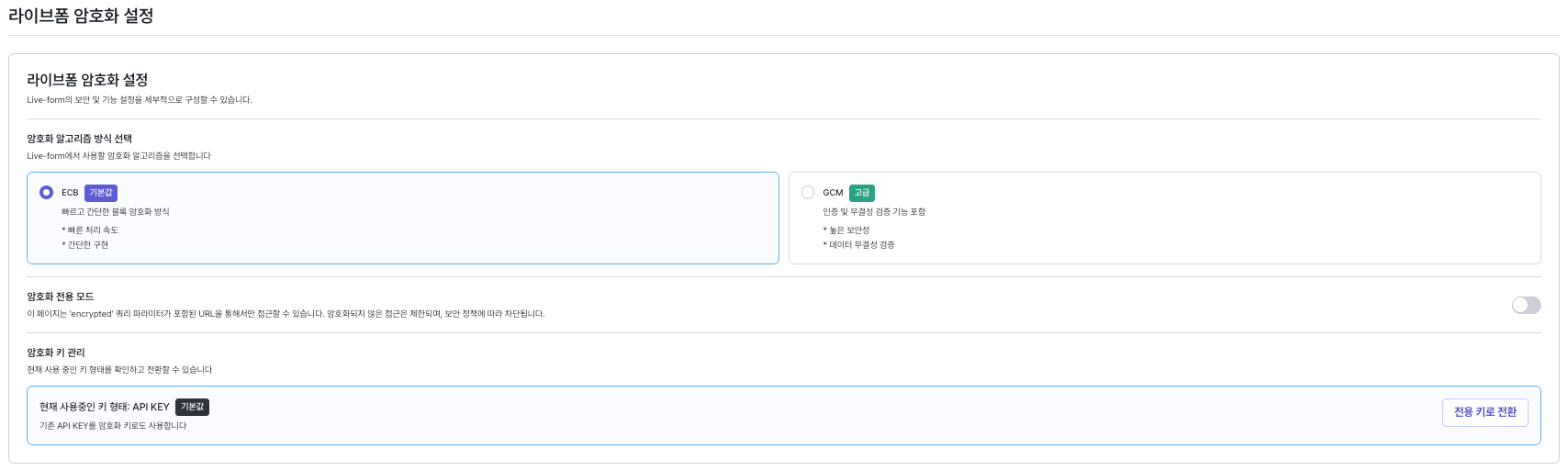
Liveform 암호화 설정 화면
암호화 알고리즘 방식 선택
Liveform URL의 쿼리 스트링에서 암호화가 필요한 경우, 선택한 암호화 알고리즘 방식과 암호화 키를 사용하여 데이터를 암호화해야 합니다.알고리즘 선택 후 사용 방법암호화 알고리즘을 선택한 후, Liveform URL의 쿼리 스트링에서 암호화가 필요한 파라미터는 반드시 선택한 알고리즘 방식과 암호화 키를 통해 암호화한 후,
encrypted={암호화된_데이터} 형태로 사용해야 합니다.암호화 전용 모드
모든 쿼리 스트링 파라미터를 암호화하여 사용하고 싶은 경우, 암호화 전용 모드를 활성화합니다.
암호화 전용 모드 설정
pid, encrypted, lang 파라미터만 허용되며, 다른 모든 파라미터는 암호화되어 encrypted 파라미터에 포함되어야 합니다.
이 페이지의 Liveform URL은 US 리전 프로젝트 기준입니다. KR 리전 프로젝트는 호스트가
form-kr.argosidentity.com입니다. 자세한 내용은 리전 안내를 참고하세요.암호화 키 관리
암호화에 사용될 키를 관리합니다. API KEY를 사용하거나 전용 키(secretKey)를 발급받아 사용할 수 있습니다.
암호화 키 관리 화면
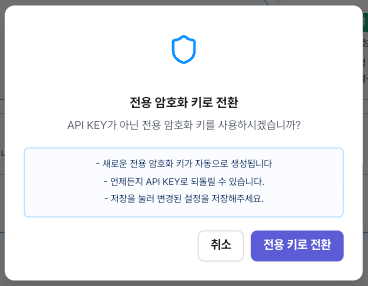
암호화 키 발급 팝업
Liveform URL 암호화 사용 방법
Liveform URL에서 쿼리 스트링 파라미터를 암호화하여 사용하는 방법을 안내합니다.Step 1: 암호화할 데이터 준비
암호화할 쿼리 스트링 파라미터를 JSON 형식으로 준비합니다.암호화 불가 파라미터
pid, lang 쿼리 스트링 및 ‘추가 프로세스 (Injection)’ 페이지에서 사용하는 sid, action 쿼리 스트링은 암호화를 지원하지 않습니다. 단, Injection 사용 시 sid와 action은 encrypted 파라미터 내부에 포함하여 암호화해야 합니다.Step 2: 암호화 수행
선택한 암호화 알고리즘(ECB 또는 GCM)과 암호화 키(API KEY 또는 secretKey)를 사용하여 데이터를 암호화합니다.암호화 가이드
상세한 암호화/복호화 방법과 코드 예시를 확인하세요.
Step 3: 암호화된 데이터를 URL에 추가
암호화된 데이터를encrypted 쿼리 파라미터에 추가합니다.
URL 인코딩암호화된 데이터는 URL에 사용하기 전에 반드시 URL 인코딩을 수행해야 합니다.
보안 전송 설정
API 메서드를 통한 데이터 전송 시 보안을 강화하는 설정입니다.
보안 전송 설정 화면
안전한 데이터 전송
안전한 데이터 전송 옵션을 활성화하면, ARGOS Identity와 고객사 간의 모든 데이터 전송이 암호화됩니다.API 요청 데이터 암호화
안전한 데이터 전송이 활성화된 경우, API 요청 시 Request Body를 반드시 암호화하여 전송해야 합니다.KR 리전 프로젝트는 호스트를
kr.rest-api.argosidentity.com으로 바꿔 호출합니다. 자세한 내용은 리전 안내를 참고하세요.- API 요청 (GET, POST, PATCH): AES-256-ECB 방식
- 웹훅 데이터: AES-256-CBC 방식
API 응답 데이터 복호화
안전한 데이터 전송이 활성화된 경우, API 응답도 암호화되어 전송되므로 복호화가 필요합니다. 응답 형식:웹훅 데이터 암호화/복호화
웹훅 데이터는 AES-256-CBC 방식으로 암호화됩니다.암호화 가이드
웹훅 데이터 암호화/복호화 방법을 자세히 확인하세요.
설정 시나리오별 가이드
시나리오 1: 선택적 암호화 사용
시나리오 1: 선택적 암호화 사용
암호화 알고리즘을 선택하고 일부 쿼리 스트링만 암호화하여 사용하는 경우입니다.설정:이 경우
- 암호화 알고리즘: ECB 또는 GCM 선택
- 암호화 키: API KEY 또는 전용 키 선택
- 암호화 전용 모드: 비활성화
email은 일반 파라미터로, token 등 민감한 정보는 encrypted 파라미터에 암호화하여 포함합니다.시나리오 2: 전체 암호화 사용 (암호화 전용 모드)
시나리오 2: 전체 암호화 사용 (암호화 전용 모드)
모든 쿼리 스트링 파라미터를 암호화하여 사용하는 경우입니다.설정:이 경우
- 암호화 알고리즘: ECB 또는 GCM 선택
- 암호화 키: API KEY 또는 전용 키 선택
- 암호화 전용 모드: 활성화
pid, lang을 제외한 모든 파라미터는 encrypted 파라미터에 암호화하여 포함해야 합니다.시나리오 3: API 데이터 전송 보안 강화
시나리오 3: API 데이터 전송 보안 강화
API를 통한 데이터 전송 시 보안을 강화하는 경우입니다.설정:
- 안전한 데이터 전송: 활성화
- 모든 API 요청(Request Body) 암호화
- 모든 API 응답(Response Body) 복호화
- 웹훅 수신 데이터 복호화
관련 문서
접근 제어
프라이빗 모드 및 Token ID 관리 설정을 확인합니다.
암호화 가이드
상세한 암호화/복호화 방법과 코드 예시를 확인합니다.
쿼리 스트링 가이드
쿼리 스트링 파라미터 사용 방법을 확인합니다.
API 참조
API 사용 방법을 확인합니다.