

ID Document PII Masking - Korea
Nueva Función Las opciones de enmascaramiento de números de documento, que antes solo podían configurarse desde la consola interna de ARGOS, ahora se controlan directamente desde el dashboard. Se ha añadido una nueva tarjeta a la pestaña General de Gestión de proyectos > Política y autenticación > Datos de verificación. Configure, para cada tipo de número, si los números impresos en los documentos de identidad coreanos (pasaporte, National Id, licencia de conducir, Resident Permit) se recopilan y si se ocultan en la imagen del documento.
No recopilar no almacena el número pero lo deja visible en la imagen del documento; No recopilar + enmascarar también lo oculta en la imagen. Se ocultan los 7 últimos dígitos del resident registration number y toda el área del document number.
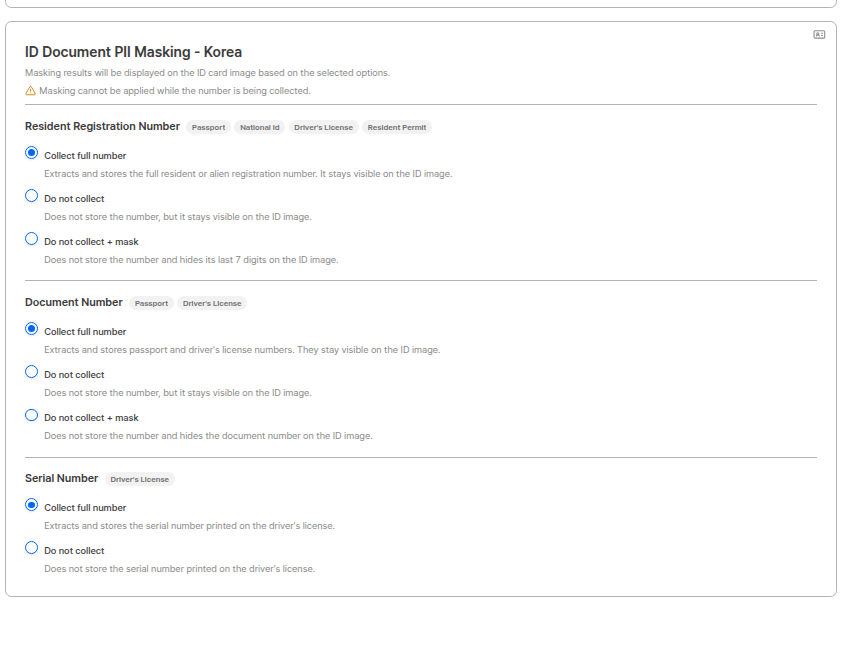
Configuración de enmascaramiento de PII en documentos de identidad
Serial Number no tiene opción de enmascaramiento. Para el número de serie de la licencia de conducir solo puede elegir si se recopila.
Mejoras del motor de reconocimiento (OCR) de documentos de identidad
Mejora El reconocimiento (OCR) de documentos de identidad ahora funciona con un nuevo motor de reconocimiento, actualizado a su última versión. Mejoran la precisión al leer la información textual de los documentos y la estabilidad general del procesamiento. El eje de esta actualización es el mejor reconocimiento de la licencia de conducir, el National Id y el Resident Permit coreanos. Los campos que antes tenían una tasa de reconocimiento baja ahora se extraen de forma más fiable.Lista de submissions — búsqueda por campos personalizados
Mejora Se han añadido Custom Field #1 ~ #3 (cf1 ~ cf3) a los criterios de búsqueda de texto de la lista de submissions. Además de submission ID, email, nombre y user ID, ahora puede localizar submissions directamente por los valores de campos personalizados enviados desde su sistema.
Los valores que se buscan aquí son los mismos valores de campos personalizados que aparecen en la sección Metadata de la vista detallada del submission.
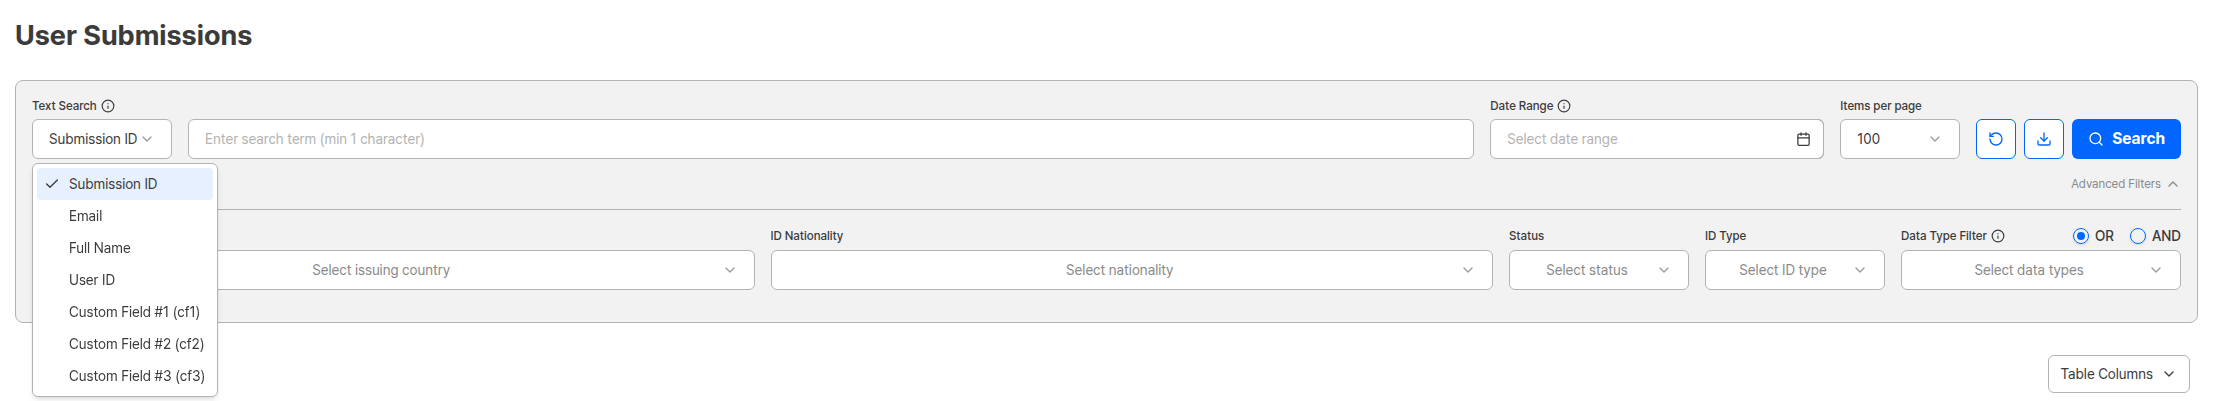
Selección del criterio de búsqueda de texto
userId de un solo carácter y los valores cortos de campos personalizados ya pueden buscarse con normalidad.
Renovación de la API de FaceAuth — /v3/face-auth
Cambio incompatible
La API REST de FaceAuth se ha trasladado a /v3/face-auth. Los campos de respuesta usan ahora camelCase de forma uniforme, la consulta de lista y la individual son endpoints separados, y las respuestas de error se han unificado en un único formato { code, message }.
Los cambios principales son:
- Los campos nunca se omiten en las respuestas. Las políticas y los resultados no utilizados conservan su clave y se devuelven como
null, así que el código que decide si una política se usó a partir de la existencia de la clave debe actualizarse. policyes ahora un objeto anidado{ enabled, threshold }. Si una política se aplicó se determina conenabled, no conthreshold.- La paginación usa ahora un único cursor. En lugar de
nextPage_key(nextKey_id·nextKey_date), reenvíenextCursortal cual encursor;count(1–2.000) se sustituye porlimit(10–200, valor predeterminado 100). - La descarga de imagen es ahora una redirección
302. El binario ya no se devuelve en el cuerpo, así que el cliente HTTP debe seguir redirecciones. - Un POST correcto devuelve
201 Createdcon el mismo objeto de envío que las consultas.
- Referencia común de FaceAuth — Migrar desde la API anterior tabla de correspondencia de campos y cambios estructurales
- Comenzar con FaceAuth lista de endpoints
Face Auth — Compatibilidad con URL de retorno
Nueva función Se ha añadido la tarjeta AddOn Return URL a la configuración del proyecto FaceAuth. Define a dónde vuelve el usuario tras la autenticación y qué campos se envían con él.
Los campos seleccionados se añaden a la consulta de la URL de retorno en el orden anterior.
Ejemplo de URL de retorno
encrypted cifrado con AES-256-ECB.
- Comenzar con FaceAuth Guía para desarrolladores
- Guía de FACE AUTH Guía del panel
ARGOS continúa mejorando su servicio de verificación de identidad para ofrecer mayor seguridad y una mejor experiencia de usuario. Gracias por usar ARGOS Identity. El equipo de ARGOS Identity